$ watcher --self-hosted --open-source
Кто, что и когда делал — на каждой машине
Запись экрана Windows и Linux, аудит ввода и вывода в консоли и SSH, телеметрия корпоративных Android-устройств — один сервер, одна веб-консоль, ваше железо.
Зачем
Ответы по записи, а не по догадкам
Кто зашёл на сервер в три ночи и что набирал? Что было на экране оператора в момент инцидента? Кто из подрядчиков выполнил rm -rf по SSH?
Работает целиком у вас
Без облака, телеметрии и внешних учёток. Достаточно одного Linux-сервера с Docker.
Пишет только изменения
Детектор движения не даёт простаивающим рабочим столам забить диск; срок хранения и квоты соблюдаются на обеих сторонах.
Тихо не отключить
Защищённого агента можно остановить или удалить только подписанной командой с сервера.
Сделан для администраторов
Сервер ставится одной командой, агенты — MSI/GPO или .deb/.rpm, всё управление — из браузера.
Возможности
Всё, что нужно для аудита, в одном месте
Агенты на рабочих станциях, терминальных серверах, Linux-хостах и корпоративных телефонах отчитываются одному серверу под вашим контролем.
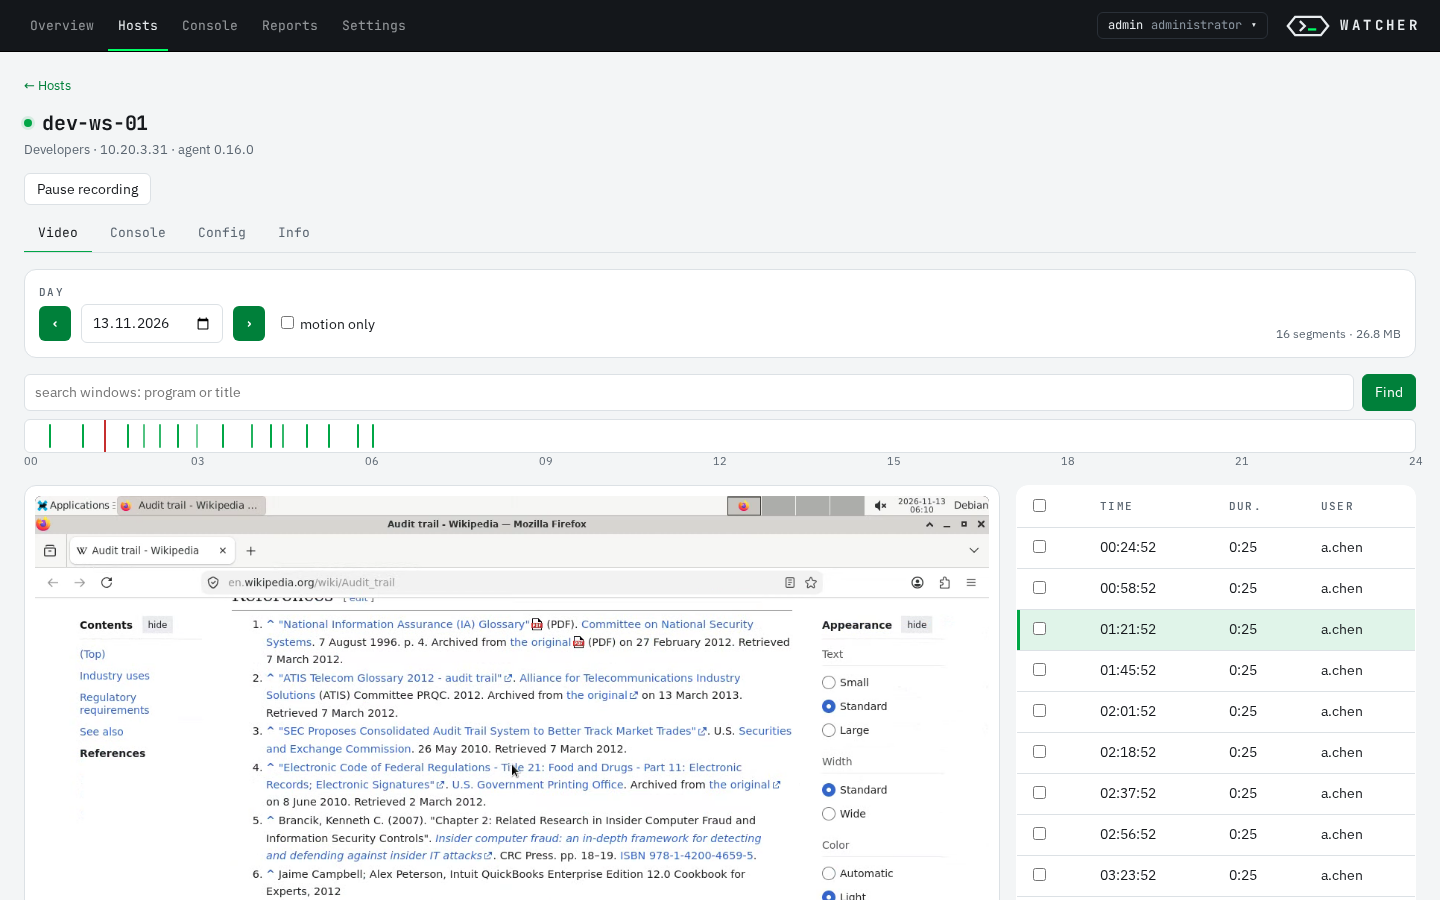
Запись экрана
Windows — все сессии пользователей, включая RDS и терминальные серверы — и Linux (X11). MP4-сегменты по движению с предзаписью, активное окно и домен вкладки браузера.
Аудит консоли и SSH
Linux: ввод и вывод интерактивных shell, SSH-команды без терминала (auditd), scp и автоматизация. Windows: транскрипты PowerShell с меткой происхождения.
Android, корпоративные устройства
Агент — владелец устройства: использование приложений, установки и удаления, сетевой журнал и журнал безопасности, запись экрана по согласию.
Веб-консоль
Лента записей хоста с плеером и перемоткой, поиск по консольным сессиям всех хостов, реестр хостов, отчёты с расшифровкой, экспорт CSV и MP4.
Права доступа
Роли admin, operator, viewer; viewer видит только свои группы хостов; вход через LDAP / Active Directory; журнал аудита всех действий (CEF/syslog).
Защита и обновление агентов
Подписанные обновления по группам с автоматическим откатом, защита службы от остановки, диагностические архивы по запросу.
Скриншоты
Консоль для расследований
От обзора всего парка — к одной SSH-сессии и точному вводу, который за ней стоит.
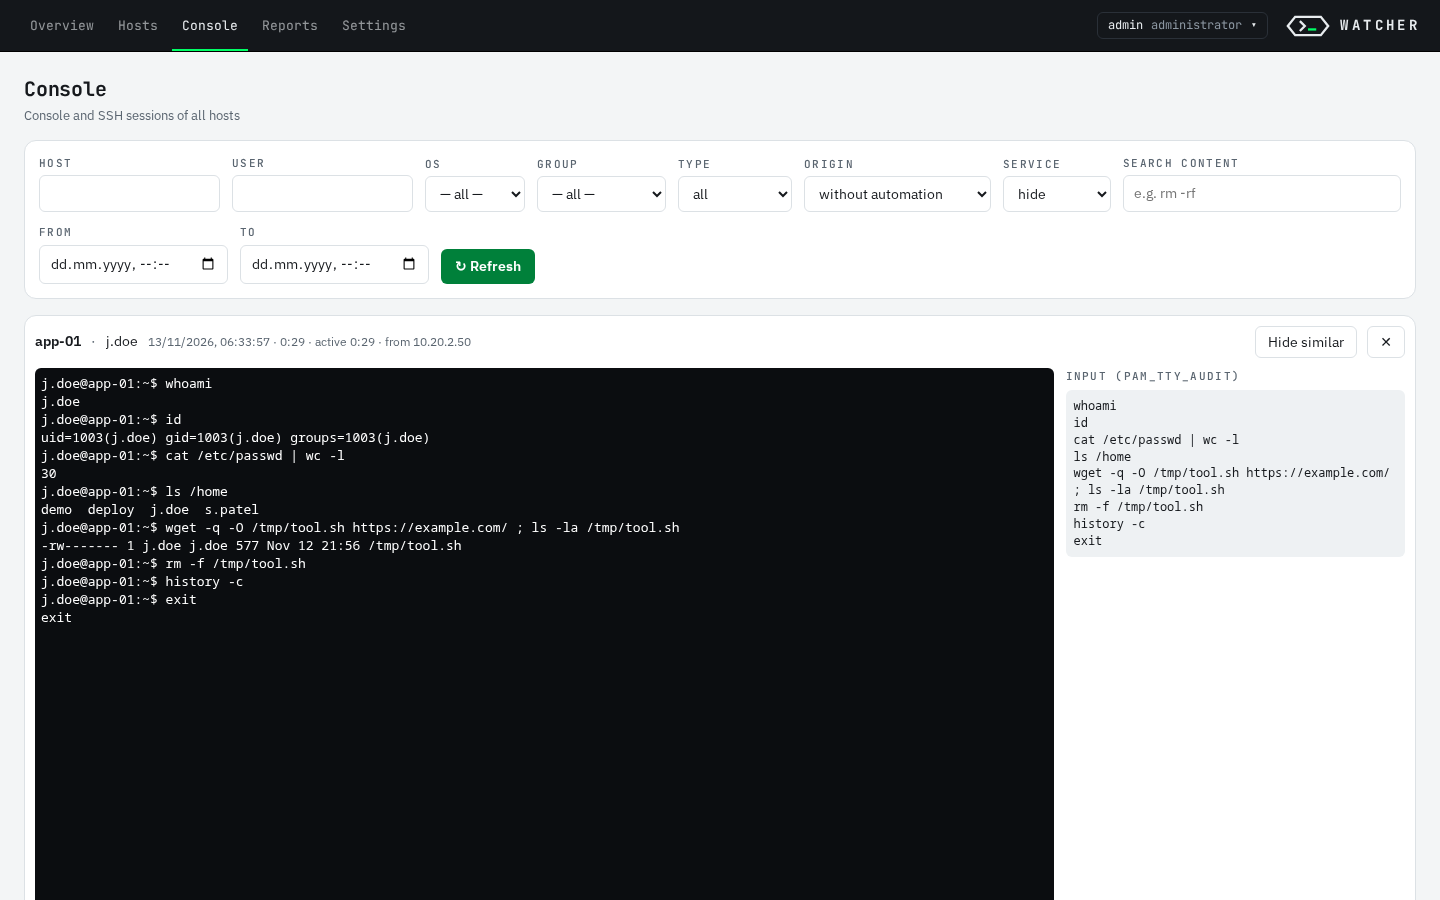
pam_tty_audit.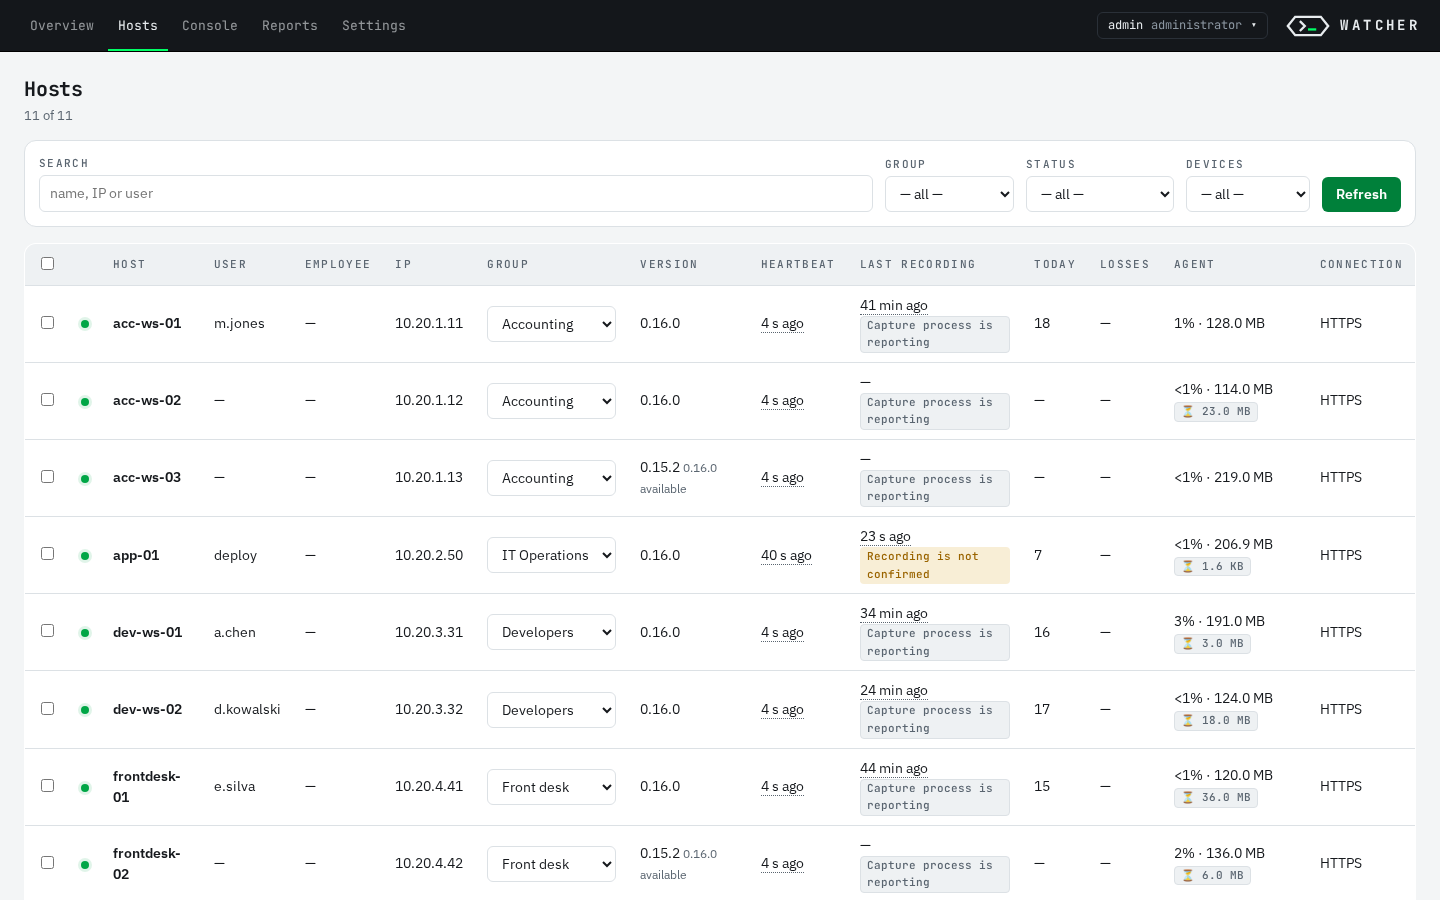
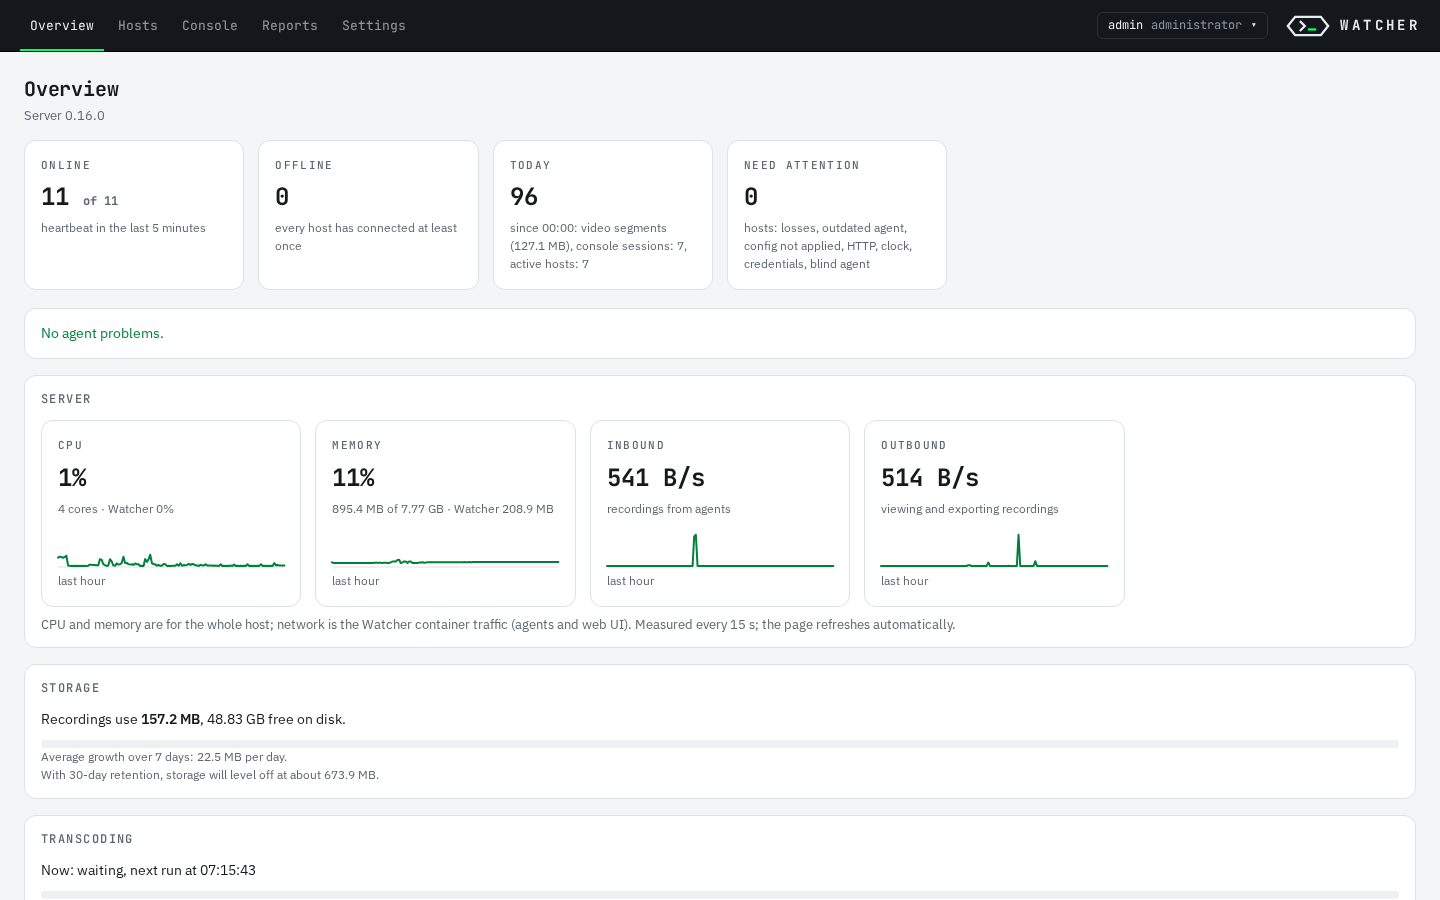
Скриншоты сняты на чистой установке с синтетическим демо-парком; имена хостов, пользователей и адреса вымышлены. Интерфейс переключается на русский в меню пользователя.
Как устроено
Агенты пишут локально, сервер хранит доказательства
Всё идёт по HTTPS на один сервер внутри вашей сети. Ни один компонент не ходит «домой».
Агенты копят записи в локальной очереди и отправляют, когда сервер доступен, — обрыв сети не теряет данные. Подробнее: архитектура.
Быстрый старт
Сервер — одной командой, агенты — из консоли
В архиве релиза — образы сервера и готовые агенты: на сервере не нужны ни SDK, ни доступ в интернет.
-
Установите сервер
На Linux-хосте скачайте
watcher-server-X.Y.Z.tar.gzиз последнего релиза и запустите установщик.bash$ tar -xzf watcher-server-X.Y.Z.tar.gz && cd watcher-server-X.Y.Z $ sudo ./install-server.sh --domain watcher.example.internal
Установщик поднимает сервер с HTTPS, генерирует CA и ключи подписи, собирает комплект агентов под этот сервер и печатает начальный пароль
admin. Нет Docker — предложит поставить Docker Engine, либо используйте--systemd. -
Разверните агентов
В веб-консоли: Настройки → Установка агентов.
- Windows —
watcher-agent.msi: двойной клик,msiexec /qnили GPO, без параметров. - Linux — распакуйте
watcher-agent-linux-<версия>.tar.gzи запуститеinstall.sh(.deb/.rpm). - Android — комплект для регистрации владельцем устройства.
- Windows —
-
Проверьте, что ставите
Релизы собираются в CI;
SHA256SUMSподписан cosign (Sigstore) без ключа, SBOM приложены.bash$ cosign verify-blob SHA256SUMS --bundle SHA256SUMS.sigstore.json \ --certificate-oidc-issuer https://token.actions.githubusercontent.com \ --certificate-identity-regexp '^https://github.com/dfmjteh-dev/watcher-audit/\.github/workflows/release\.yml@refs/tags/v' $ sha256sum -c SHA256SUMS --ignore-missing
Документация
Прочитайте перед внедрением
Подробная документация — на русском, в репозитории.
install.md
Сервер (Docker или systemd), агенты, ключи
configuration.md
Все настройки сервера и агентов
operations.md
Обновления, бэкап, мониторинг, диагностика
data-collected.md
Что записывается — для ИБ, юристов и кадровой службы
agent-protection.md
Защита агента и её пределы
CHANGELOG.md
Что изменилось и как обновляться
Лицензия
Открытый код и коммерческий вариант
Watcher распространяется под двумя лицензиями. Использование внутри своей организации — бесплатно.
Свободно используйте, меняйте, размещайте у себя
Если распространяете изменённую версию или предоставляете её другим по сети — публикуйте исходный код под той же лицензией.
Для продуктов, сервисов и поддержки
Встроить Watcher в закрытый продукт, предоставлять его как сервис без публикации изменений, получить гарантии и договор поддержки.
Правовое предупреждение
Watcher записывает действия пользователей. В большинстве юрисдикций сотрудников нужно уведомлять, а мониторинг должен иметь законное основание и определённую цель (например, GDPR в ЕС, 152-ФЗ и Трудовой кодекс в России). Внедрение Watcher, уведомление пользователей и выбор того, что записывать, — ответственность организации, которая его эксплуатирует. В data-collected.md перечислено всё, что собирается.